Абонирайте се за нюзлетъра на "Булевард България", за да получавате селекция с най-интересните теми на седмицата през погледа на нашия екип:
Три години Ричард Латулип (Richard K. LaTulip) разговаря с киберпрестъпници, които го приемат за един от тях. Обсъждат как избират мрежите, които атакуват, как проникват в тях и защо го правят. За агент на американските Secret Service това е информация, която трудно би получил при разпит. Човекът отсреща говори доста по-свободно, когато не подозира, че слушателят работи за службите.
„Дейността под прикритие ми позволи да видя противника като равен и да чуя без филтър как набелязва мрежите, които атакува, как ги атакува и защо го прави.“, казва Латулип в разговора ни по време на Impact SEE в Букурещ.
При разпит хората имат всички основания да премълчават истината, обяснява експертът: „Лъжат, подвеждат ви и не дават информацията, която търсите“. Разговорът под прикритие е съвсем различен: „Приемаха ме за свой, говореха открито и ми разказваха тези неща“.
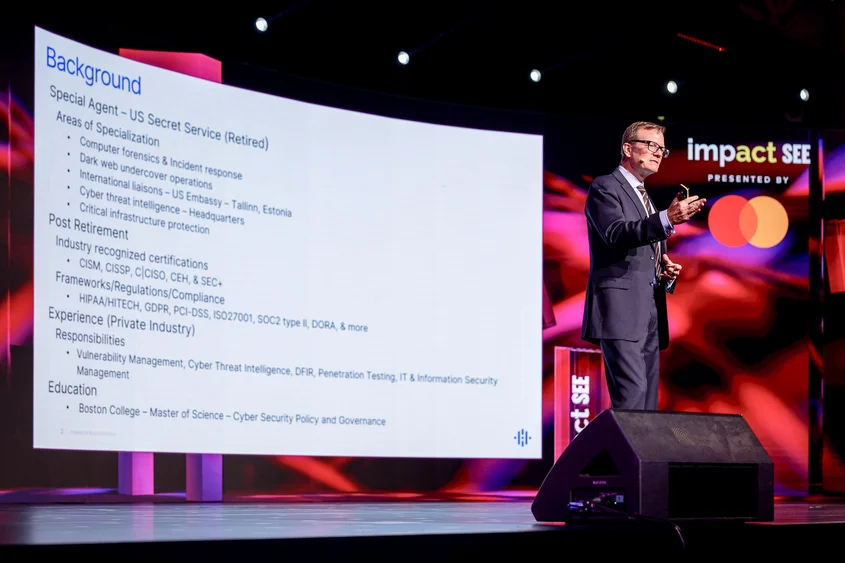
Латулип има около 22 години служба в американската Secret Service, занимава се с международни разследвания, след което кариерата му продължава като кибердипломат в Естония.
Днес е Field CISO в Recorded Future - компания за разузнавателна информация за киберзаплахи, придобита от Mastercard в края на 2024 г. Съветва организации как да разбират противника, да оценяват риска и да подреждат защитата си. Опитът му на криминалния терен продължава да му върши работа: „За да прецениш опасността, трябва да знаеш какво иска човекът отсреща“.
Кой атакува и какво търси
Когато говорим за киберсигурност, Латулип държи да разграничаваме групите, свързани с определени държави, от престъпниците, които търсят финансова печалба.
Собствените му разследвания са насочени основно към вторите, въпреки че докато е на мисия в Латвия, вижда и как действа държавно дирижираният кибертероризъм - особено актуална тема във времето, в което живеем.
Макар различните групи да имат различни мотиви, те използват сходни методи и се насочват към едни и същи системи.
Именно такава среда описва и докладът на Mastercard Threat Landscape in Southeast Europe, публикуван през септември 2026 г. Той разглежда Румъния, България, Сърбия, Хърватия и Израел и проследява съчетанието от киберпрестъпност, политически мотивирани атаки и дейност на групи, свързани с чужди държави.
В данните на Mastercard Cyber Insights за България са отчетени около 3300 киберсъбития между май 2025 и юли 2026 г.
Публичният сектор е най-честата мишена с дял от 19%, а водещите цели са бизнес системите, следвани от интелектуалната собственост.
Така въпросът какво търси нападателят придобива съвсем ясен отговор: достъп до работата на дадена организация, до нейните данни и до онова, което тя е създала.
AI помага и с чуждите езици
AI добавя „мащаб и скорост“ на атаките. Това не означава, че всеки човек без технически умения автоматично става добър хакер. „AI е инструмент. От човека зависи колко добре го използва.“, казва специалистът.
Сравнява ситуацията с т.нар. script kiddies - хора, които използват готови програми за атаки, без непременно да могат сами да напишат кода им. „Нямам уменията сам да разработвам код, но мога да използвам програма и да бъда много ефективен, дори да компрометирам някои от най-сложните мрежи“, обяснява Латулип.
AI може да разшири възможностите на подобен потребител. Как това работи се разбира най-лесно през примера с езика.
Хакер, който говори само френски, би имал повече трудности да подготви убедителна измама за хора, които говорят друг език. Сега може да използва AI за превод и да адаптира съобщението към бъдещите си жертви.
Така, ако преди Латулип е обяснявал на клиентите си да внимават за правописни грешки, странни изрази и неестествен език, за да се ориентират дали са обект на фишинг или друг опит за измама, днес посланието е друго:
„Когато излизам на сцената сега, казвам: може би, ако съмнителен имейл е прекалено добре написан, трябва да започнем да се питаме дали не е фишинг“, продължава той.
Добрият правопис вече е достъпен. А според данните за България в доклада атаките чрез социално инженерство по имейл съставляват 15% от наблюдаваната активност. Зловредният софтуер и ransomware са другите два водещи метода на киберпрестъпниците, съответно с дял от 20% и 16%.
Промяната не се изчерпва с по-убедителните съобщения. В лекцията си Латулип описва как AI може да помогне на нападателя да свърже няколко по-малки слабости:
„Представете си, че използвам AI, насочвам се към вашата мрежа и разбирам уязвимостите ѝ. Мога да взема няколко от тях, които са ниска степен на риск, и да ги свържа, за да създам риск с висока степен. Това е реален риск“.
За компанията отстраняването на всяка от тези слабости поотделно може да изглежда като задача, която търпи отлагане. Нападателят обаче може да вижда в тях общ маршрут към целта си.
Атаката, която отменя почивката
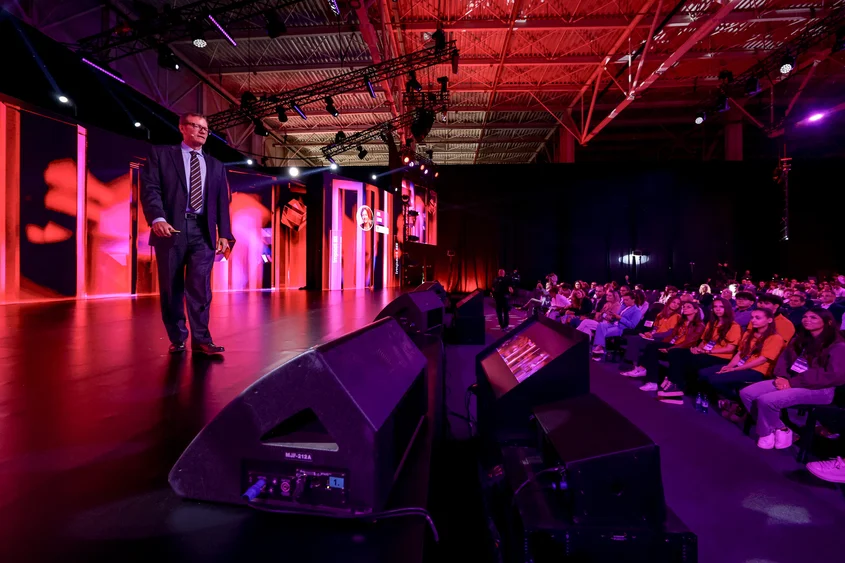
Последствията се разбират най-лесно, когато си представим ситуацията през динамика на работния ден. Петък е, наближава краят на работния ден, семейството чака отдавна планираната почивка. Така започва мисловният сценарий, с който Латулип обяснява в лекцията си как един пробив засяга всички в дадена организация.
По-рано през деня на екраните на служителите се е появило съобщение. Първите обаждания са до техническата поддръжка: „Какво става? Как да го поправя? Не мога да свърша нищо“. Постепенно става ясно, че хората нямат достъп до системите, от които зависи работата им.
Следва обаждане до екипа по сигурността, а ефектът се простира до семейния живот: „Разопаковайте багажа, отменете полетите. Оставаме вкъщи - не само този уикенд, а и през следващите няколко седмици“.
При ransomware атака престъпниците могат да блокират достъпа до данните и да притискат компанията със заплаха да ги публикуват или унищожат. Ръководството трябва да решава бързо, а календарът за отпуските вече е най-малкият му проблем.
Трябва ли да се прати откуп в подобна ситуация? Латулип избягва лесен универсален отговор по въпроса: „Мисля, че това е бизнес решение и единствено бизнес решение. Но трябва да разбирате всички последици, независимо дали плащате, или не“.
Дори след възстановяване на системите, откраднатите данни остават извън контрола на компанията. От това могат да произтекат претенции, съдебни дела и нови разходи. „Рисковете не приключват непременно, когато свърши инцидентът“, предупреждава Латулип.
Докладът на Mastercard проследява същата връзка: една успешна атака може да наруши работата, да засегне финансовите резултати, да разклати доверието на клиентите и да доведе до регулаторни проверки. Върнатият достъп до компютъра е само една част от възстановяването на бизнеса.
Защитата започва с избора какво да пазим първо
За да намали този риск, компанията трябва да разбира кои уязвимости нападателите действително използват и какви щети могат да причинят. „Трябва да разберем кои рискове, ако не бъдат отстранени, са най-критични за бизнеса ни.", казва Латулип. Разузнавателната информация за заплахите помага да се направи този избор: как действа противникът, към какво се насочва и дали вече успешно използва дадена слабост.
Отговорността за решенията трябва да стигне и до хората извън IT отдела. „Отделът по информационна сигурност или IT отделът не отговарят за всички рискове в един бизнес. Технологиите са навсякъде. Помислете за маркетинговия си отдел, за финансовия, за юридическия“, казва Латулип.
Всички те разчитат на системи и данни, а специалистите по сигурността трябва да могат да обяснят на всеки как техническата слабост ще се отрази на работата му.
„Нашата отговорност е да се свържем с останалите ръководители, да определим какви рискове има и да им обясним какви ще бъдат последствията, ако слабостите не бъдат отстранени“, обобщава експертът.
В Recorded Future Латулип работи с партньори и представя този подход пред организации. Компанията вече е част от Mastercard, която включва разузнавателната информация за киберзаплахи в по-широката си работа по сигурността и превенцията на измами.
Препоръките в доклада следват тази логика и я обличат в конкретни действия: по-сигурен достъп до критичните системи, разделяне на мрежите така, че евентуален пробив да не се разпространи навсякъде, и резервни копия на данните, чието възстановяване е проверено с тестове.
Всяка компания трябва да познава и зависимостите си от доставчици на облачни, платежни и други технологични услуги. Кризисните упражнения включват кой взема решенията, как се поддържат основните услуги и кой информира клиентите и регулаторите. Всичко това трябва да е изяснено преди петъчния телефонен разговор за отменените полети.
И един Facebook профил по необходимост
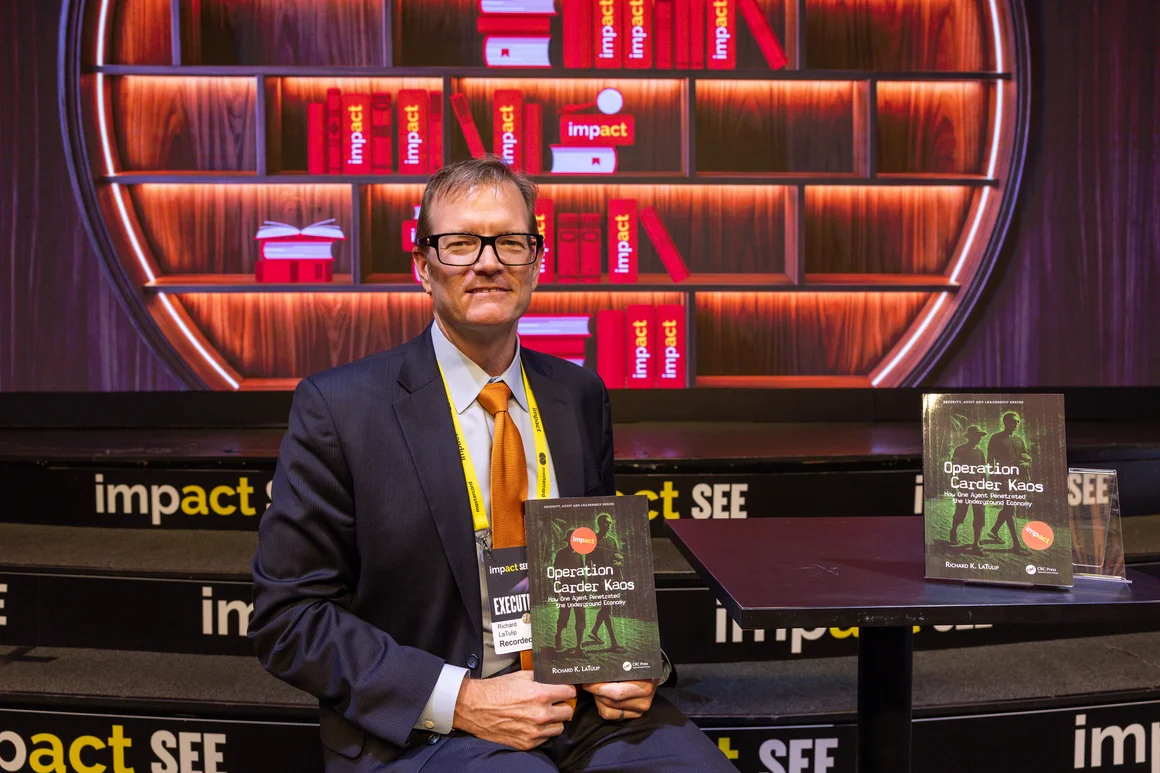
Натрупаният опит, свързан с доверието и измамата, влиза и в книгата на Ричард Латулип Operation Carder Kaos: How One Agent Penetrated the Underground Economy.
Латулип иска да покаже какво остава извън филмите за агенти - сложната подготовка, политиката и бюрокрацията, без които едно международно разследване няма да проработи. Бюрокрацията рядко е звездата на трейлъра, но за него тя е част от историята, която заслужава да бъде разказана.
В собствения си дигитален живот Латулип е запазил доста граници. Преди да се пенсионира е поддържал съвсем ограничено присъствие в социалните мрежи. Профил във Facebook си направил по необходимост:
„Смешното е, че единствената причина да имам Facebook страница беше, че когато живеех в Естония, хората не искаха да общуват с мен по телефона. Единственият начин беше чрез Facebook“.
Дори специалният агент трябва да бъде там, където другите ще му отговорят. Но TikTok продължава да е извън личния му онлайн маршрут. „Ако искате да следите тенденциите, за съжаление мисля, че трябва да се присъедините към определени пространства. Но все още се въздържам от TikTok. Все още не влизам и на други подобни места“, казва той.
Три години под прикритие очевидно не означават задължително присъствие навсякъде.